Bridge Jebol Lagi: Peretasan Cysic dan Kenapa Bridge Crypto Terus Bobrok
Pada 17 Oktober 2026, penyerang mencetak 10 juta CYS di BNB Chain lewat celah di bridge cross-chain Cysic. Ini timeline 76 menitnya dan apa artinya bagi keamanan bridge.
 OzeroDiterbitkan 18 Oktober 20265 mnt baca
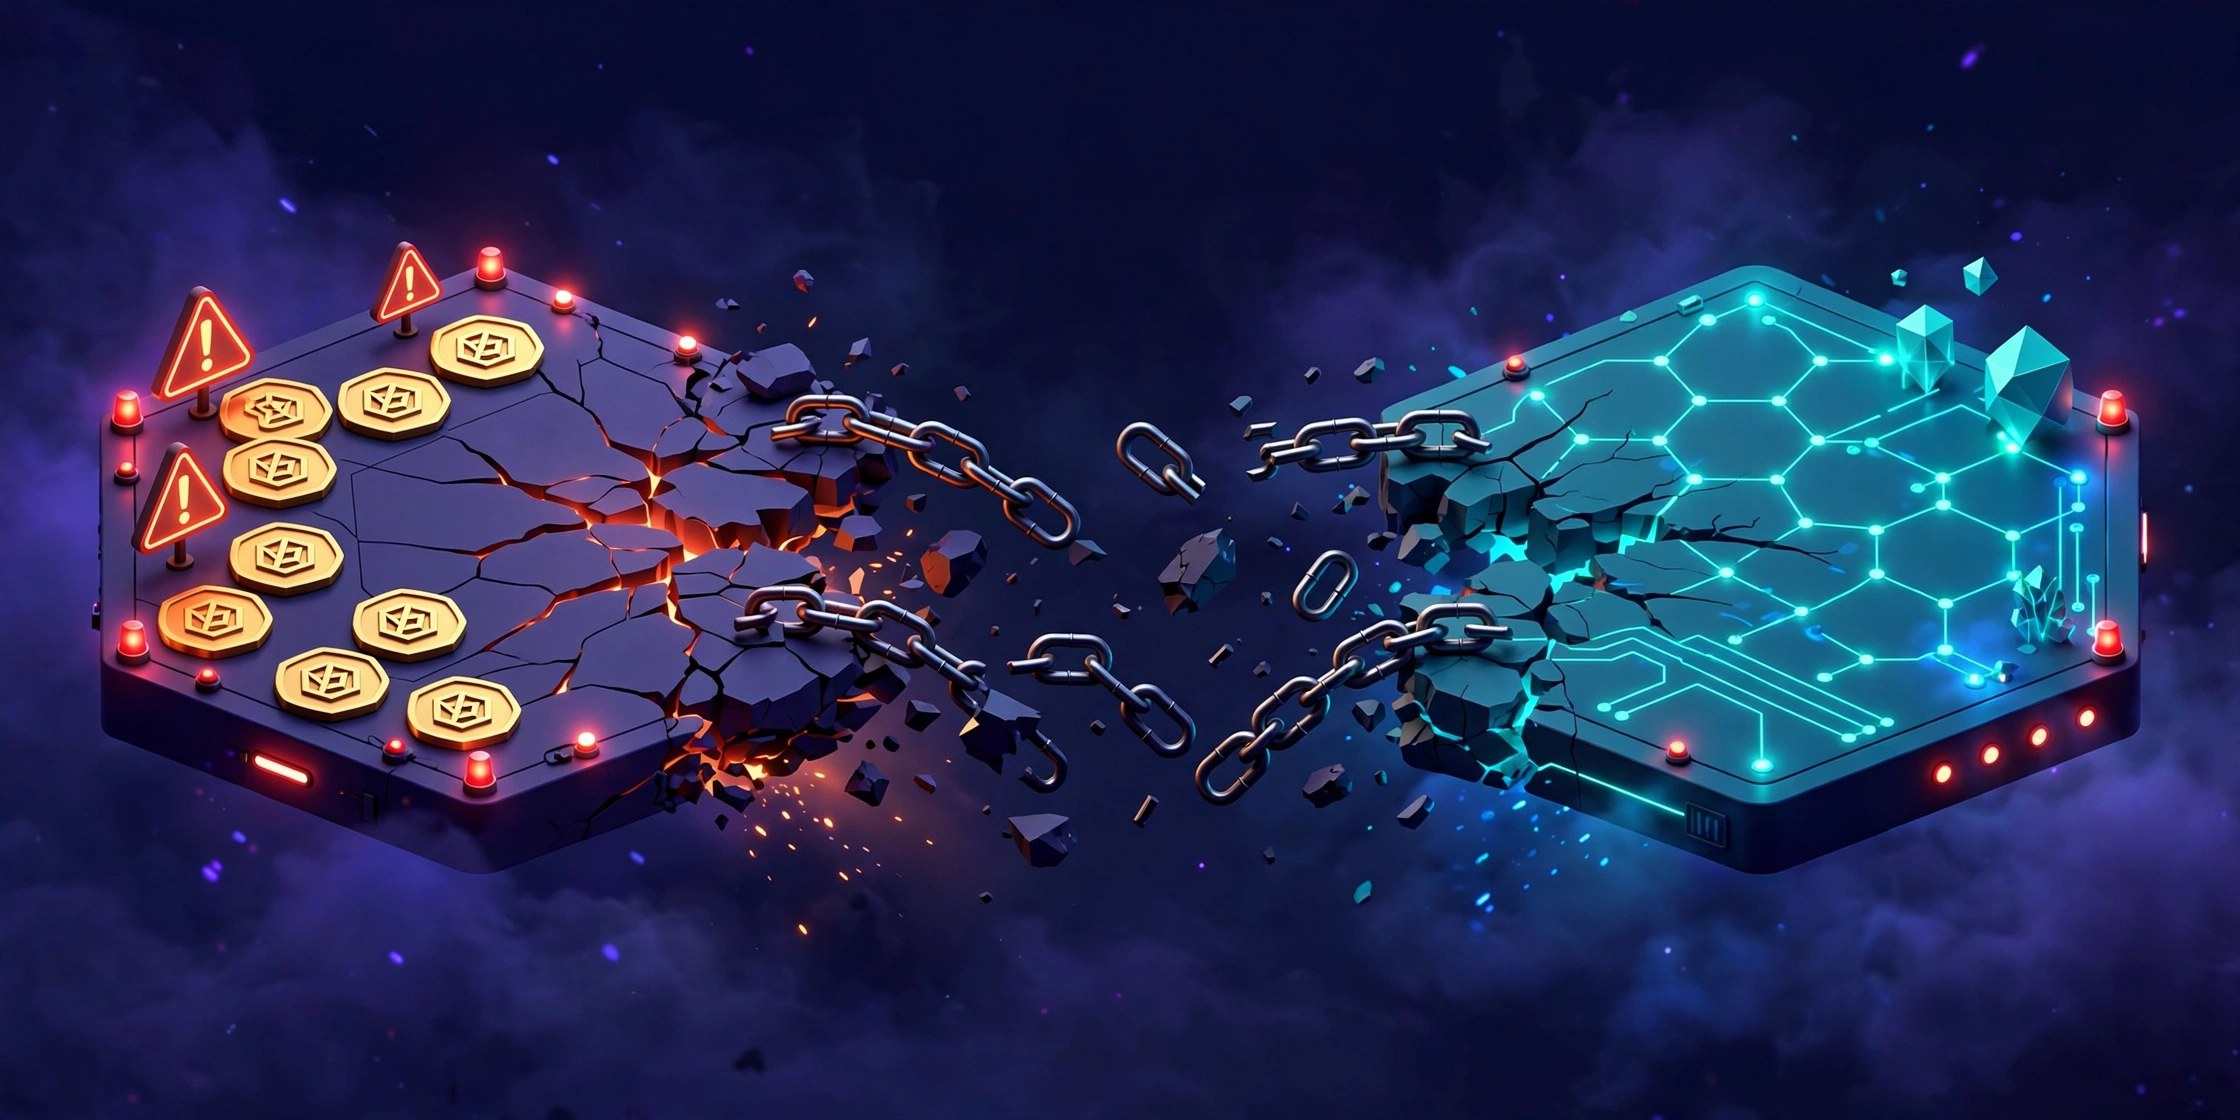
Pada Sabtu, 17 Oktober 2026, bridge cross-chain Cysic mengalami insiden keamanan yang memungkinkan penyerang mencetak 10 juta token CYS dari udara tipis di BNB Chain. Bridge kini ditangguhkan, firma keamanan sudah disewa, dan komunitas crypto kembali bertanya hal yang sama setiap beberapa bulan: kenapa bridge terus jebol?
Timeline 76 menit
Menurut pengumuman insiden Cysic, penyerang mendapatkan akses tidak sah ke database pendukung layanan bridge dan mengeksploitasi kerentanan pada logika pemrosesan pesannya. Pada 12:31:38 UTC, 10 juta CYS dicetak ke alamat yang dikendalikan penyerang di BNB Chain.
Tim Cysic mendeteksi anomali dan pada 13:47:52 UTC — hanya 76 menit kemudian — mem-blacklist alamat penerima langsung di kontrak token CYS. Sekitar 2,8 juta CYS masih berada di alamat itu dan kini dibekukan. Namun catatan on-chain menunjukkan sebagian token hasil cetakan sudah sempat dijual sebelum blacklist berlaku, artinya sebagian kerusakan sudah terjadi.
Apa yang (dan tidak) terdampak
- Terdampak: hanya fungsi pemrosesan pesan dan pencetakan token di bridge.
- Tidak terdampak: mainnet Cysic, sistem operasional lain, dan — yang paling penting — tidak ada aset user yang dicuri dari wallet.
- Belum diketahui: dampak dolar final. Cysic menegaskan “jumlah token yang dicetak tidak menentukan kerugian dolar final,” dengan transfer, swap, dan kerugian aktual masih ditinjau.
Kenapa bridge terus jebol
Bridge cross-chain adalah salah satu perangkat lunak paling kompleks di crypto. Mereka harus mengunci token di satu chain, memverifikasi penguncian, dan mencetak representasinya di chain lain — semuanya sambil mempercayai relayer off-chain, database, dan lapisan message-passing. Setiap komponen itu adalah permukaan serangan.
Insiden Cysic patut dicatat karena titik masuknya bukan bug smart contract dalam arti biasa, melainkan akses database tidak sah yang dikombinasikan dengan celah logika pemrosesan. Ini pengingat bahwa keamanan bridge bukan cuma soal kontrak yang diaudit — infrastruktur off-chain sama pentingnya, dan seringkali justru kurang diawasi.
Ini bukan kejadian tunggal. Tahun 2026 sudah menyaksikan beberapa insiden bridge, termasuk pengurasan $3,8 juta di NEAR Intents awal Oktober (sepenuhnya kembali setelah ultimatum publik 48 jam) dan eksploitasi bridge BNB Chain $100 juta awal bulan ini. Polanya konsisten: bridge mengonsentrasikan risiko, dan penyerang tahu itu.
“Insiden ini tidak mengakibatkan pencurian atau transfer tidak sah atas CYS yang ada maupun aset lain di wallet pengguna. — Cysic Foundation”
Apa selanjutnya
Cysic telah menyewa firma keamanan profesional untuk menyelidiki jalur serangan dan melacak aliran dana, dan berjanji menerbitkan laporan lanjutan. Bridge hanya akan dibuka kembali setelah tinjauan keamanan penuh. Bagi pengguna, pelajaran praktisnya sudah familiar tapi layak diulang: simpan hanya yang dibutuhkan di kontrak bridge, dan perlakukan setiap transfer cross-chain sebagai risiko smart contract plus infrastruktur.
Risiko yang perlu diwaspadai
- Kontrak bridge berisiko tinggi secara desain. Jangan biarkan dana besar mengendap di bridge lebih lama dari yang diperlukan, dan ikuti hanya pengumuman resmi dari tim proyek.
Kesimpulan
Peretasan Cysic bukan insiden bridge terakhir di 2026. Sampai infrastruktur cross-chain matang melampaui komponen off-chain yang dipercaya, setiap bridge tetaplah honeypot dengan timer hitung mundur. Respons 76 menit di sini terbilang cepat — tapi di crypto, 76 menit tetap cukup untuk menimbulkan kerusakan.